マウザー、Microchipと共同でeBookを公開
2026/10/26
Mouser Japan GK(マウザー・エレクトロニクス)
~組み込み設計者向けにCRA対応を支援~
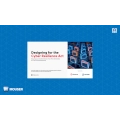
最新の電子部品および産業用オートメーション製品を取り扱うグローバル正規販売代理店Mouser Electronics(マウザー・エレクトロニクス 本社:米国テキサス州マンスフィールド、以下マウザー)は、Microchip Technology(本社:米国アリゾナ州チャンドラー、以下Microchip)と共同で、eBook『Designing for the Cyber Resilience Act: Securing Connected Devices from First Schematic to Final Decommissioning』を公開しました。
産業機器、民生機器、インフラ、IoTなど、さまざまな分野でネットワークに接続する製品の普及が進むなか、製品のライフサイクル全体を通じたサイバーセキュリティ対策がますます重要になっています。
2027年12月以降、他のデバイスやネットワークと直接または間接的に接続するハードウェアやソフトウェアを含む「デジタル要素を備えた製品」は、EUのサイバーレジリエンス法(CRA)が定める基本的なサイバーセキュリティ要件を満たさなければ、CEマーキングを付してEU市場に投入することができなくなります。この規制により、サイバーセキュリティへの対応は、従来の製品要件と並ぶ重要な市場参入条件となります。
今回公開されたeBookでは、ネットワーク接続型製品のセキュリティ対策について、設計から製品寿命の終了まで、ライフサイクル全体にわたって解説しています。Microchipのサイバーレジリエンス担当シニアエンジニアであるTim Scherer氏の知見を交えながら、CRAの適用範囲や対応期限、関連規格について解説しています。さらに、セキュリティアーキテクチャーの設計、試作段階での検証、量産時のデバイスへの初期設定に加え、製品の運用中に必要となるデバイスIDや認証情報の管理、ソフトウェアの更新、製品の使用終了時における安全な処理まで、製品のライフサイクル全体にわたるセキュリティ対策を取り上げています。
【本eBookの主なトピック】
・製品がCRAの適用対象となるかどうかの判断、想定される用途・データ・接続環境に基づくリスク評価、セキュア・バイ・デザイン(設計段階からのセキュリティ確保)およびセキュア・バイ・デフォルト(初期設定でのセキュリティ確保)の原則の適用
・信頼できるブートチェーン、ファームウェアの完全性、鍵の保護、必要に応じた機密データの暗号化など、デバイスのセキュリティを支える基本要素の確立
・ハードウェア・ルート・オブ・トラスト(信頼の基点)となる技術の選定。これには、秘密鍵の生成・保護や暗号処理を可能にするセキュアエレメントも含まれる
・デバイスIDを事前に設定した状態での試作と、量産時における鍵や証明書の安全なプロビジョニング(初期設定・書き込み)方法の策定
・製品のライフサイクル全体を通じた、安全なデバイス登録、認証済みファームウェア更新、認証情報のローテーション、脆弱性管理、安全な製品の廃棄・利用終了処理
本eBookでは、これらの機能を実装する際の具体的な選択肢についても解説しています。Microchipのセキュアエレメント「ATECC608C」、注文可能な開発ボード「DM320118 CryptoAuth Trust Platform」、および「EV89U05A CryptoAuth Pro Trust Platform」を取り上げ、実装に役立つ情報を提供します。
また、MicrochipのWebサイトで登録することで利用できる「Trust Platform Design Suite」、プロビジョニングを管理するサービス「TrustMANAGER」、IoT接続のためのフレームワーク「keySTREAM」についても紹介しています。これらを活用することで、鍵や証明書の管理に加え、ATECC608をベースとする設計におけるFOTA(無線経由でのファームウェア更新)にも対応でき、IoTセキュリティをエンドツーエンドで実現するためのアプローチを構築できます。
CRAが求める要件と、それに対応するための具体的な技術・設計手法を結び付けることで、本eBookは製品開発の初期段階からサイバーセキュリティを組み込むための実践的な指針を設計チームに提供します。
『Designing for the Cyber Resilience Act: Securing Connected Devices from First Schematic to Final Decommissioning』は、以下をご覧ください。
https://resources.mouser.com/manufacturer-ebooks/microchip-designing-for-the-cyber-resilience-act
マウザーが提供するeBookライブラリは、以下よりご覧いただけます。
https://resources.mouser.com/manufacturer-ebooks/
マウザーの最新ニュースや新製品情報については、下記をご覧ください。
https://www.mouser.jp/newsroom/